L’IA entra in azienda, ma la sicurezza resta indietro: l’allarme di Deloitte

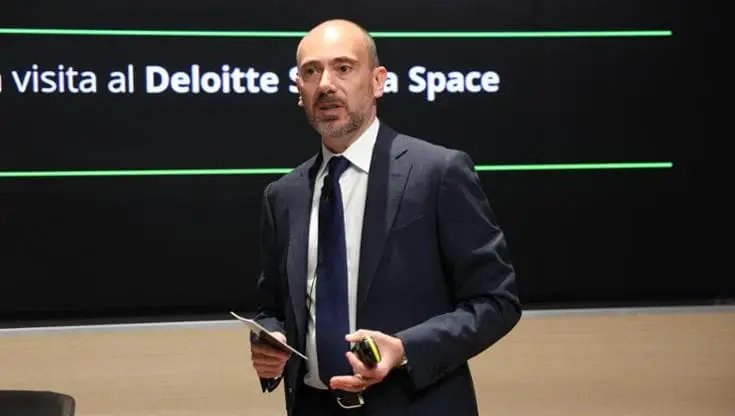
Le imprese stanno approcciando in massa il potenziale dell’intelligenza artificiale, ma spesso senza gli adeguati presidi in termini sicurezza. È quanto emerge da uno studio di Deloitte, come evidenzia Fabio Battelli, enterprise security leader della multinazionale della consulenza.
L’adozione dell’intelligenza artificiale generativa nelle aziende italiane sta crescendo a ritmi vertiginosi. Cosa emerge dalle vostre analisi?
“Abbiamo realizzato uno studio ad hoc per comprendere non solo quanto si stia adottando l’IA generativa, ma soprattutto con quale grado di sicurezza. Emerge che l’80% delle organizzazioni intervistate ha già integrato soluzioni di IA. Tuttavia, siamo di fronte a un paradosso. Solo il 9% lo ha fatto prendendo in considerazione gli aspetti di sicurezza. In pratica, appena un responsabile della sicurezza su dieci ha reale visibilità di ciò che sta accadendo all’interno della propria struttura. L’adozione corre a velocità speditissima, mentre la difesa di questi sistemi rimane sostanzialmente ferma”.
Come si spiega questo divario tra innovazione e protezione? Manca la consapevolezza dei rischi?
“In realtà la consapevolezza dei rischi esiste, ma la risposta pratica stenta ad arrivare. Finora la reazione prevalente è stata quella di provare a regolamentare l’uso dell’IA a livello formale o procedurale. Manca però una visibilità concreta e tecnica su chi stia usando cosa. È il fenomeno che definiamo Shadow AI: i dipendenti impiegano strumenti generativi senza che l’organizzazione sappia esattamente quali utenti li usino e per quali scopi. Per proteggere un’infrastruttura, il primo passo fondamentale è sapere chi la sta utilizzando e per fare cosa”.
Oggi parliamo principalmente di IA conversazionale, ma il futuro prossimo è legato all’IA agentica. Quali insidie comporta questa evoluzione?
“Con i sistemi conversazionali ci si limita a controllare i contenuti e l’interazione testuale. Quando si passa al mondo agentico — ovvero la seconda “ondata” di adozione in cui l’IA non si limita a comunicare, ma compie azioni concrete nei sistemi — le criticità si amplificano enormemente. È necessario avere la certezza assoluta che l’agente sia autorizzato ad agire e che sia chi dice di essere. Se questi sistemi, sempre più connessi ai processi aziendali interni, vengono usati in modo non consono o subiscono un attacco, si rischia di perdere il controllo sulle attività chiave dell’azienda”.
I dati sono il carburante dell’intelligenza artificiale. Come si garantisce la riservatezza delle informazioni aziendali?
“Per ottenere un reale ritorno sull’investimento, l’IA deve “cibarsi” di dati confidenziali e strategici. Questo impone una protezione rigorosa sia nella fase di addestramento e contestualizzazione del modello, sia nell’uso quotidiano. Anche una semplice domanda rivolta a un’intelligenza artificiale può esporre informazioni riservate. A proteggere questi perimetri ci sono i cosiddetti guardrail, ovvero filtri pensati per bloccare richieste improprie. Tuttavia, i sistemi nativi spesso riescono a intercettare solo il 30% delle casistiche: basta formulare la domanda in modo diverso o in un’altra lingua per aggirarli. Se non si testa costantemente la resilienza di questi filtri, si va incontro all’oversharing, ossia alla fuoriuscita incontrollata di dati sensibili”.
Condividi questo contenuto: